【ICT】CloudFlare導入によるセキュリティ強化(AIデータセット作成を目的とした泥棒スクレイピング・フィッシングメール・ブルートフォース攻撃・DDoS攻撃) ★2026/10/12(月)2:20 2026/10/12
海外アクセス防止及び国内サーバーを経由した海外からの不正アクセスをブロック
うちのウェブサイトは先日CloudFlareを導入した。
先週後半から、CloudFlareからレンタルサーバーに繋ぎ、かつ、レンタルサーバーとユーザーの間にCloudFlareを入れてセキュリティ対策を講じている(ユーザー ⇄ Cloudflare ⇄ レンタルサーバーの関係)。
Cloudflare→レンタルサーバー→ワードプレスの順にWAFやファイアウォールを発動する三重式ブロック態勢を構築し、海外アクセスを完全ブロックした
世界におけるAI開発競争の激化で、今年に入ってから、かつてなかった様々な攻撃が仕掛けられるようになった。
今回は、ウェブサイト上に設置している「問い合わせフォーム」からのサイバー攻撃を防止するための施策を講じた件について報告する。
1.フィッシングメール対策
2.ブルートフォース攻撃
双方共通しているのは、挙動に相違はあれど、原則として、海外から国内基地局のサーバーを迂回して「WAF海外ブロック」を搔い潜り、高速かつ連続でリクエスト(アクセス)を送り付けてくる点。
その突破口に「問い合わせフォーム」が利用される。
1.フィッシングメール
➀概要
主にアマゾン・ウェブサービス(AWS)の格安使い捨てVPN・プロキシサーバーを経由した海外からの侵入者が、ロボットを使って詐欺メールを送りつけてくる
※その他の外資IT企業や、So-net(2番目に多い)のような民間インフラも使用される
➁挙動
・非常に短い時間(数秒〜数十秒の間)に、数回のアクセス(リクエスト)を叩き込んでくる場合
・セキュリティ制限にかからない程度に、わざとゆっくりアクセスする低速ステルス型プログラムを組んでいる場合
・IPアドレスは使い捨て1回のみ
・フィッシングメールが送り付けられるタイミングは、必ず1時間以上のタイムラグがある
➂問題点
CloudFlareは「大手ホスティング企業である」と安心し、WAFによる規制をかけずにサーバー内部へ通過させてしまう
2.ブルートフォース攻撃
➀定義
ブルートフォースアタック(総当たり攻撃)とは、パスワードや暗号の解読を目的として、考えられるすべての文字や数字の組み合わせをコンピュータでしらみつぶしに試すサイバー攻撃の手法。
D-DOS攻撃のように、大量のサーバーを利用して一斉に標的のウェブサイトを攻撃し破壊することを目的としない。
サーバーの裏側の設定ファイルを盗み出し、標的のクラウド環境全体を乗っ取って、高額な仮想通貨のマイニング(採掘)に悪用したり、他のサイバー攻撃の踏み台にすることを目的とする。
➁概要・挙動
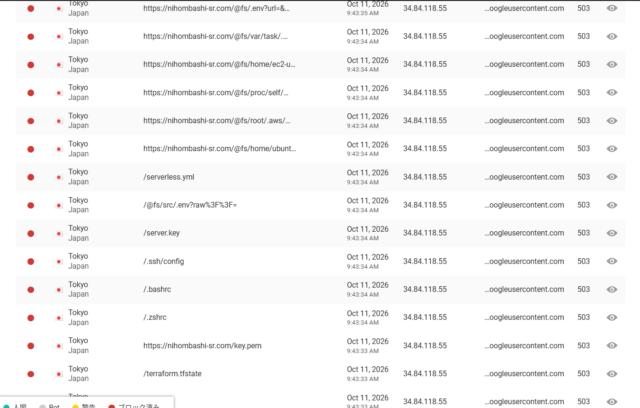
日本国内にデータセンターを持つアマゾン・ウェブサービス(AWSドメイン)、DATACAMP LIMITED(英国ホスティング企業)、Googleユーザーコンテント(GoogleCloud)、GSLネットワークなど外資系ITガリバーの格安使い捨てVPN・プロキシサーバーを経由した海外からの侵入者が、「問い合わせフォーム」を侵入口として、非常に短い時間(数秒〜数十秒の間)に、機械的な超高速スピードで大量アクセス(リクエスト)を叩き込み、サーバーを突破しようとする。
※不正アクセス例(Wordfenceファイヤーウォール画像)
➂問題点
CloudFlareが、例えば、他の侵入者の数千件に上るDDOS攻撃などの不正アクセスと戦っている最中、防ぎきれずに、一部を突破させてしまうケースがある(CloudFlareが突破させた不正アクセスは、レンタルサーバー→Wordfenceの順に防御する)
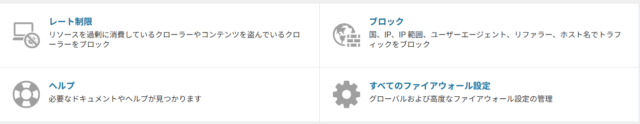
3.ワードプレス対策:レート制限
➀ワードプレスツリーから「Wordfence」→「ファイアウォールの設定」→「レート制限」
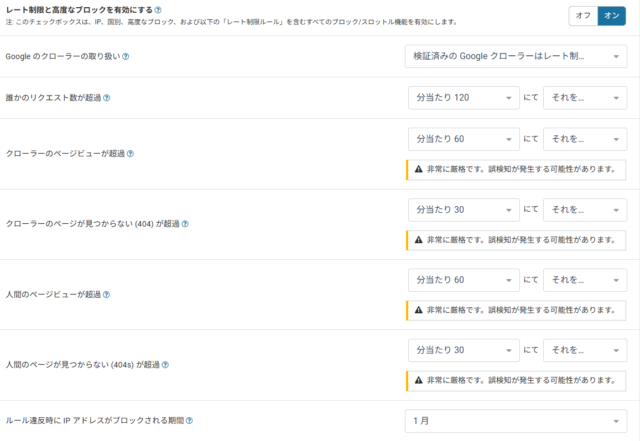
➁デフォルト設定から次のように変更
■誰かのリクエスト数が超過
変更後:1分間に 120 にて それを速度制限(スロットル)する
■クローラーのページビューが超過(※ここが重要です)
変更後:1分間に 60 にて それを速度制限(スロットル)する
※数秒単位で動くBotは1分間に数十回〜百回以上ページをめくるため、これで引っかかる
■クローラーのページが見つからない (404) が超過
変更後:1分間に 30 にて それをブロックする
■人間のページビューが超過
変更後:1分間に 60 にて それを速度制限(スロットル)する
■人間のページが見つからない (404s) が超過
変更後:1分間に 30 にて それをブロックする
■ルール違反時に IP アドレスがブロックされる期間
変更後:1月
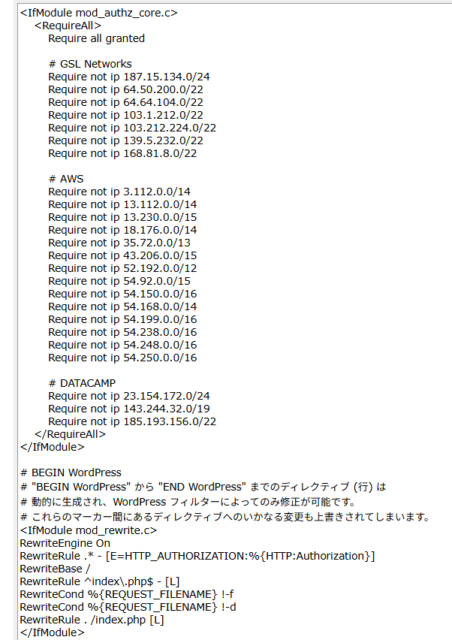
4.レンタルサーバー対策:FTP管理画面「htaccess」キー初期設定変更
海外大手IT企業の国内サーバーを中継して侵入を試みる海外からの「問い合わせフォーム」アクセスをブロックする(AWSドメインなどの問い合わせフォームからの侵入を排除)
➀フィッシングメール対策
➁CloudFlareが防御しきれなかったブルートフォース攻撃をブロックする
5.CloudFlare対策:海外からのアクセスを例外なくブロック
➀Cloudflareの画面(英語のタブ)を開く
➁画面の一番下までスクロールし、青いボタン 「Check nameservers(ネームサーバーをチェック)」 をクリック
➂画面が切り替わったら、左側の縦に並んだメニューから 「Security(セキュリティ)」 > 「WAF」 を順番にクリック
➃「Create rule(ルールを作成)」 ボタンをクリックし、「Custom rules(カスタムルール)」を選択
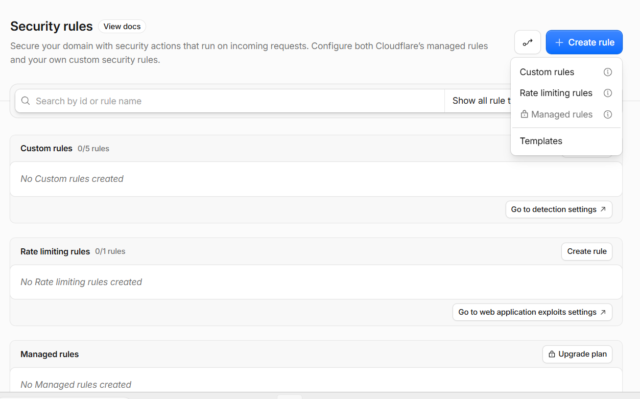
➄ルールの内容を入力
「Rule name(ルール名)」: Block Foreign
・Expression(式): 入力欄の右側にある青い文字 「Edit expression(式を編集)」 をクリック
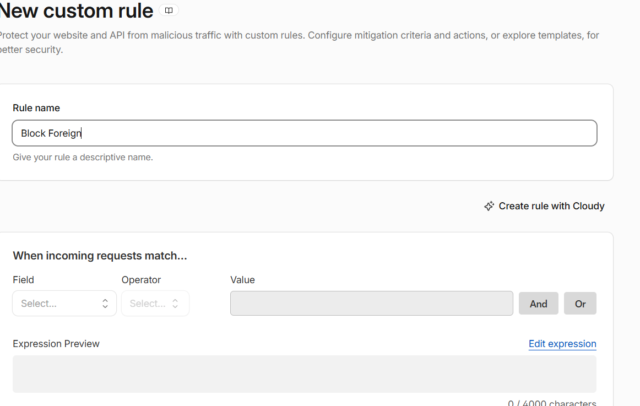
➅ 「Edit expression(式を編集)」内のテキストボックスへ以下の文字列を記入
(ip.geoip.country ne “JP” and not cf.client.bot)
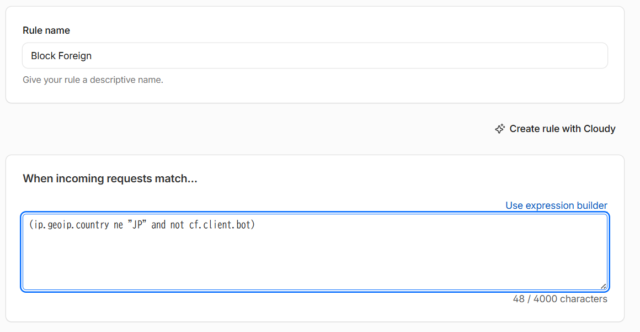
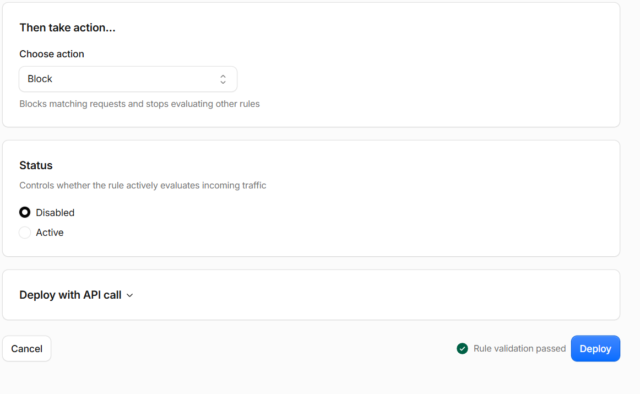
➆Choose action(アクションの選択)
画面下部にあるプルダウンメニューから 「Block(ブロック)」 を選択
➇「Status」の部分にあるラジオボタンが 、画像のように「Disabled(無効)」になってしまっている場合は、これを本来の「Active(有効)」に切り替える必要がある
➈最後に、右下にある青い 「Deploy(展開)」 ボタンをクリックして保存します。
6.追記
海外アクセス遮断にはシナの他、シンガポール発(世界中のサーバー迂回アクセスを含む)によるAI-BOT対策がメイン(世界中のサイトを勝手にスクレイピングしてAIデータセットを作る悪名高いBotのうち、TikTokを運営するシナ最大手ByteDance社のAI Bot「BytesSpider」をはじめ、CCBot、YandexBot、PetalBotなどを駆逐するため)だった。
スクレイピングの目的は「AI人工知能学習」(飲食レポなどの知識習得の他、人間味を持たせるために日記などの記事も狙われた)と言われている。
GA4に計測される形で、シナ2月~、シンガポール4月から、ブログ記事11000をターゲットにスクレイピングをされ続けた結果、半数の記事を非公開アーカイブするまで追い詰められた。
関連記事