【ICT】「わずか17秒の間に15アクセス・9IPアドレス・種別residentialとcellular」中国政府系AIデータ収集ハッカー組織”covert networks”(SOHO・IoT乗っ取り分散型ボットネット)のブロック履歴と分析 ★2026/10/14(水)20:32 2026/10/14
シンガポール発のスクレイピングとは別組織
CloudFlareのWAFによる海外アクセスブロック履歴に残った僅か17秒(2026/10/14 20:32:25~20:32:42)の足跡
この短時間だけ中国アクセスが占拠している
➀IPアドレスは様々
➁端末はデスクトップとモバイル混在
➂通信事業者は「チャイナ・モバイル」と「チャイナ・テレコム」
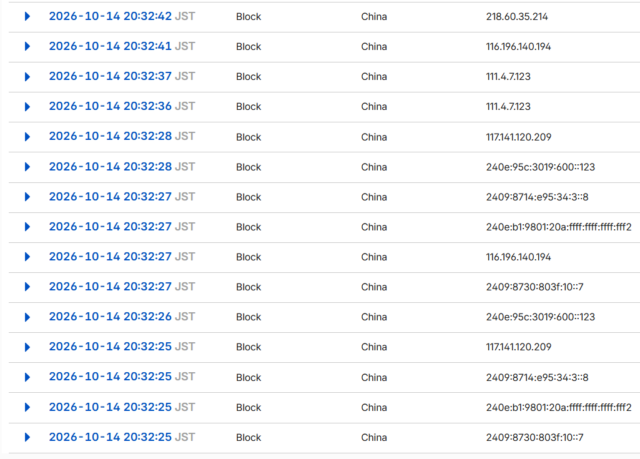
一般人を装い、ゾロゾロと押し寄せてくる不気味な集団の正体は、アメリカの国土安全保障省(CISA)やセキュリティ機関が国際問題として警告を発している、中国政府系のハッカー・AIデータ収集組織が運用する”covert networks”(SOHO・IoT乗っ取り分散型ボットネット)の足跡である。
アクセス履歴の構造を説明すると
➀一般家庭や企業の「ルーター・スマホ・スマート家電」をウイルスで事前乗っ取り
彼らは、中国国内の一般の個人や中小企業が使っているファーウェイ製のルーターや、チャイナ・モバイル等の一般のスマホ、家庭用防犯カメラ(IoT機器)などの脆弱性を突き、何万台もの一般端末を裏でこっそりウイルス感染させて「ハッカーの遠隔操作の奴隷(ボット)」にしている。
➁17秒間だけ「一斉に指令」を出して、弊所ウェブサイトにあるブログを同時スキャン
彼らが「社会保険労務士松本力事務所の1万件以上の記事データを吸い上げろ!」とシステムでボタンを押したその瞬間のログが、この17秒間だ。
ウイルス感染した中国の一般人のPC(デスクトップ)や、一般人のスマホ(モバイル)が一斉に、自分の意思とは関係なくうちのサイトへ一瞬にして文字データを強奪(スクレイピング)しに同時ワープさせられた足跡だ。
なぜわざわざそんな面倒なことをするのか?
➀CloudFlareのWAFで海外サーバーからのアクセスを完全ブロック
➁これまで迂回経路として使用してきた格安使い捨ての外資系データセンターの国内拠点サーバー(AWS、UAE CODE200、DATACAMP、Deft ltdなどのAS番号)をブロック
そのため、彼らは「中国の一般市民の普段使いの生きた回線(チャイナ・テレコム等)」を身代わりにすることで、WAFのレーダーをかいくぐり、GA4のアナリティクスに『普通の一般読者が大量に見に来たよ』という足跡を刻んで偽装しようとしたことが推察される。
犯行の元締めは智譜 AI「Z.AI」(中国共産党ハッカー組織)。
その手口は遥かに狡猾で汚い。
彼らはデータセンターから直接巡回すると即座にWAFでブロックされることを知っているため、自社で開発しているAIモデル「GLM-5.3」のカンニングペーパー(データセット)を仕入れるために、中国国家が裏で管理する『住宅用分散型ボットネット(レジデンシャルプロキシ網)』 を隠れみのにして大爆撃を仕掛けている。
スクレイピングの目的は販売用「AIデータセット」作成。
11000以上に上るオレのブログ記事情報の泥棒(オレの人間性を含む)行為だ。
このような行為は、AWS+アンソロピック、ChatGPT+Apple社もやっている
アンソロピック他AWSネットワーク4グループ、Apple社、OpenAIのボットもASNで指定しWAF規制(ブロック)している
GooglebotとMSNbot"クロール"はユーザーの著作を検索エンジンでコマーシャルするので共存共栄が成立する
他方、米国OpenAI+Apple・AWS+アンソロピック・捨て鯖Code200&DATACAMP&Deft ltd、中国https://t.co/ZdRjWqUY2Q・BytesSpider等の"スクレイピング"はユーザーの著作を一方的に泥棒するクズだ— Desertmoon(チワワ砂漠の"WHITE SON"プリンス) (@desert_moon1984) October 14, 2026