【ICT】GA4解析機能を無力化させる種類と特徴(①プライバシー保護やIPv6環境/IPv4接続などによる計測エラー②WPを標的にした中国・シンガポールからのAI-botを計測してしまうことによる解析妨害) ★2026/9/10(木)21:30 2026/09/10
加速するGoogleアナリティクス4の解析機能の無力化
★初めに
無力化とは「GA4のプログラムそのものが停止する」と言っているのではない。ここでいう「無力化」とは、サイト所有者にとって、アクセス解析という本来の目的を果たせなくなるという意味。計測されなければ実際のアクセスを把握できず、逆に大量の自動アクセスを計測してしまえば、実際の利用者の動向が埋もれてしまう。
ユーザーのセキュリティ強化の波で、本当に知りたい人間のアクセスは欠落する一方で、中国・シンガポールのAI-BOTを計測するので、知りたくないもない自動アクセスは大量に入ってくる。
どちらも、サイト所有者にとってはGA4が実用上「使い物にならない」状態を助長する。
1.Apple(iCloud+プライベートリレー)
①iCloud+に有料契約することによって受けることができるセキュリティサービス
Appleと他社(クラウドフレア・アカマイテクノロジーズ・ファストリー)が運用する2つの独立したリレーサーバーを通過しWebサイトにアクセスする
②リレー先アカマイテクノロジーズはGA4計測回避
③IP管理ログには足跡を残す
ただし、ISPプロバイダからクラウドフレア又はアカマイテクノロジーズ若しくはファストリーにリレーするので、サーバーには暗号化された偽のIPアドレスが記録され、本人所有のホンモノのIPアドレスはわからない
2.Lumen(プライベートリレー)
①Lumenと契約することによって、Lumenが用意した偽のIPアドレスでアクセスする
②GA4計測回避
③IP管理ログにはLumenによって暗号化された偽のIPアドレスで足跡を残すので、本人所有のホンモノのIPアドレスはわからない
3.リトアニアCode200(UAB code200)
①一般家庭向けの固定回線プロバイダではなく、「プロキシやVPN、データ収集を行う企業向けに、欧州拠点のIPアドレスや通信インフラを卸契約・提供している特殊なISP(例:米国Verizon Fios社、仏国easynet.fr、ブラジルClaro Brasil)
②Whois情報では逆引きドメインで現れ、ISPプロバイダはCode200と契約した企業名
③IP管理ログには足跡が記録されるが、GA4計測を回避する
4.DATACAMP
①データサイエンスや人工知能、機械学習のスキルをブラウザ上でインタラクティブに学べるオンライン教育プラットフォームでの学習プログラム
②GA4計測回避
③IP管理ログには足跡を残すが、学習プログラム上のWebサイトへのアクセスなので、GA4が計測しなくてもかまわない
④1日数回のアクセス
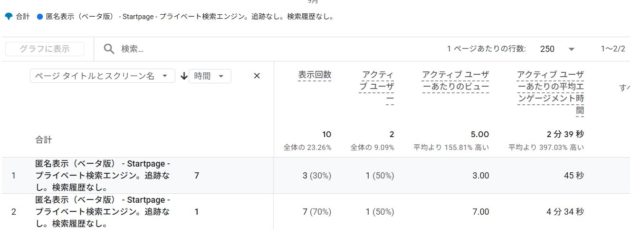
5.Startpage
①条件
Startpage検索エンジンで検索し、検索結果のリンクページ「匿名ビューで訪問する」からアクセスすること(Webページ内でいろんな記事をサーフィンしても入口を守れば秘匿される)
②GA4に関して、デバイス情報は計測するが、ホームページでの足取りを隠すので、何を閲覧したかわからない(位置情報(AP)はコロラドスプリング又はnot set)
③IP管理ログに足跡を残さない
6.Safari「ITP(Intelligent Tracking Prevention)」
①広告配信会社(サードパーティ)の追跡行動をブロック
②GA4が標準発行するファーストパーティCookieも、Safariの環境下では最長7日間(広告経由などの条件によっては24時間)で強制削除されるため、リピーターが「新規ユーザー」として二重カウントされるようになり、正確なユーザー行動(LTVやコンバージョン経路)が追えない
③参考
ファーストパーティ=Apple
セカンドパーティ=ユーザー
サードパーティ=広告配信会社
7.Google ChromeのサードパーティCookie停止(設定で選択)
①サードパーティ製アプリやサービス
Google以外の企業が開発した外部アプリや、キャリアのプライベートリレー先
②Googleログインを許可するアプリや外部ウェブサイト(たくさんあるが、ChatGPTやStartpageなどもここに含まれる)
③広告配信会社の追跡データのCookie
8.次世代高速接続IPv6→v4接続切替(v4.enabler.ne.jp、朝日ネットv6connect.netなど)
➀例:v4.enabler.ne.jp
IPチェッカーを使ってIPアドレスを調べたときに
・ISPプロバイダ:v6プラス(VNE)の代わりにau one netが表示される
・通信事業者:株式会社JPIXの代わりにKDDI株式会社が表示される
・ドコモ光やKDDI回線などを経由してGMOとくとくBB、@ニフティなどのプロバイダを使い、IPv6オプションを有効にしている場合、割り当てられたIPアドレスの管理元(ASホルダー)がドコモ光やKDDI(au one net)などの帯域・設備を使用している、又は判定サイトのデータベース上の割り当て情報がドコモ光やKDDI名義になっている
・逆引きドメイン v4.enabler.ne.jpの意味
IPv6高速接続(v6プラスやMAP-Eなど)を利用してIPv4の通信を行う仕組みを提供する事業者やルーティング用ドメイン
→ポート制限や一時的なパケット詰まりを引き起こし、GA4の通信がタイムアウト(通信エラー)ため、GA4が完全未計測になる。
➁計測するケース(ハイブリッド通信)
スマホを使い、通信キャリアの回線を有効にした状態でWi-Fi接続を行うハイブリッド通信で、キャリアとひかりの通信事業者が同系列(キャリアはau・ひかりはKDDI)のパターン。
※キャリア回線を「無効」(SIMなしや機内モード設定にして、ひかりWi-Fiのみの接続)にしている、又はWi-Fiアシストをオフにしている場合(いずれも(記録されるIPアドレスはひかりのIPアドレス)は、固定回線のVNEのボトルネック(同じIPを大勢でシェアすることによるGoogle側のレートリミットやポート枯渇)を回避する裏ルートがないため、GA4への送信がエラーで弾かれる。
9.通信キャリアDOCOMO(又はソフトバンク)の通信回線を有効にした状態でKDDIなどの他社名義の通信回線(Wi-Fi)を使用
同一ユーザー(知人 キャリアドコモ・ひかり回線KDDI)で、計測するときとしないときがある
Wi-Fi(無線)が不安定であることが想定される
※自身は、キャリアの通信事業者と、ひかりの通信事業者は同一であり、Wi-Fi接続が不安定なときも、GA4で計測エラーをしたことが一度もない
10.ワードプレスをターゲットにしたシナ企業やシンガポール発世界アマゾンネットワークAI-bot大量アクセスによるGA4解析妨害:Google計測を回避しない迷惑BOT!(こちらにとってはただの「荒らし行為」!)
①GA4の位置情報(2通り)
・中国発
昨年12/2から今日までの期間(時系列)
AP杭州→中断→蘭州→中断→都市名not set→ウルムチ→宇波→ボルタラモンゴル→晋中市→カシュガル→not set→張家界→not set→9/18ハルビン→not set→半日以上中断→9/24北京
デバイスはWINDOWS10(1600×1600)とiOS 13.2.3(375×667)
※WINDOWS10ボルタラモンゴルのクール中、iPhoneも同一AP(ボルタラモンゴル)を記録している
・シンガポール発
シンガポールをヘッドクォーターとし、世界中のサーバー(米国を含まない)を経由した一過性の集中的なアクセスの繰り返し
デバイスはMacintosh Intel 10.15(1366×1366)をメインとし、数少なくMacintosh Intel 10.15(800×600)やWINDOWS10(1280×1200)もある

2026/7/30 2:37-3:06の30分

2026/8/6 14:13-14:42の30分間
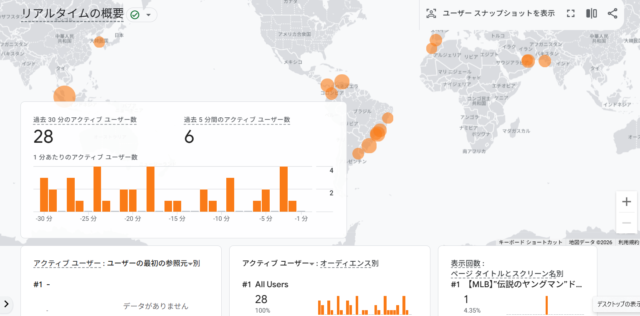
20260905 5:27-5:56までの30分間Singapore
②特徴(中国)
・犯行は智譜 AI「Z.AI」(政府系国家ハッカー組織)
・AP杭州は1か月目の日にキチガイの如く集中的なアクセスが行われて止んだが、あとは1日100未満のアクセスをダラダラやっている
・うちのWebサイトブログはカテゴリーツリー化しているが、記事そのものよりカテゴリーツリーにリンクする頻度が多い
・シンガポールと比較すると、基本的にリンク記事はランダム

2025/12/2-2026/9/10 14:00
②特徴(シンガポール発世界中のアマゾンネットワーク網)
・犯行はAWS/Anthropic「ClaudeBot」
・日を一定間隔空けて、一過性の集中攻撃を反復
・11000超ある弊所のWebサイトのブログのうち、【法令】(条文と解釈)以外を狙い、特に食レポと夢占いをターゲットにしている
・約1万記事にリンクし、一通り読み取りを終えて以後、シンガポールを位置情報とするサーバーからのアクセスは、その後の最新ブログと、改編したカテゴリーをクロール
世界に迂回したサーバー経由のアクセスは、手当たり次第、不規則にブログ記事をクロール

2026/4/13-9/9
③AI-botの目的
うちのサーバー側に不正ログインの記録はなく、弊所のブログ記事を「AIデータセット作成と販売」のため人工知能に記憶させていると思われる(1回のアクセス量からも、ブルートフォース攻撃、DDos攻撃ではないし、うちのWebサイトは、ランサムウェアには不適応)
④対策
・本日、11000超のブログ記事のうち、4200記事をアーカイブ(非公開化)した
・非公開化したブログは近年誰からも読まれなくなった記事(Googleインデックス期限切れ、何年も前に潰れた飲食店の食レポ、キーワードのない過去数年の日記など)で、特にのれん数やのれん別の記事数が多いラーメンは、シンガポール発botの格好のターゲットになっていた
※今回のシナとシンガポールの一件がなくともアーカイブしたかった
・根本対策にはならないが、恐らく、狙いが明確なシンガポール発bot攻撃には一定効果はあると考えている。
★用語説明
A)ランサムウェア(身代金目的のサイバー攻撃)
B)DDoS攻撃(世界中にある多数のコンピュータから、標的のWebサイトやサーバーへ同時に大量のアクセスやデータを送り込み、機能を麻痺させるサイバー攻撃で、企業の業務妨害、金銭を要求する脅迫、抗議活動などを目的とする)
C)ブルートフォース攻撃(パスワードや暗号などの正解を割り出すために、考えられるすべての組み合わせをコンピューターでしらみつぶしに試す”力ずく”サイバー攻撃)
【詳細】
※自分の観測と、WIREDの調査には共通する特徴があり、親和性を感じた
正体不明のボットトラフィックが世界で急増──中国・蘭州からのアクセス?
https://wired.jp/article/made-in-china-niche-websites-are-seeing-a-surge-of-mysterious-traffic-from-china/
最新:当事務所ウェブサイトのセキュリティ対策